AI és Megfelelés: Navigálás a GDPR, az AI Törvény és az Adat Szuverenitás között
A mai gyorsan fejlődő AI környezetben a szabályozási megfelelés nem csupán egy pipálható feladat – hanem alapvető üzleti követelmény. Az AI megoldásokat alkalmazó szervezetek egyre nagyobb figyelmet kapnak a adatvédelem, algoritmikus átláthatóság és etikus AI használat terén. Az olyan keretrendszerek, mint az EU AI Törvény és a GDPR, szigorú normákat állítanak fel, így az AI telepítési stratégia megválasztása kritikus döntéssé vált, amely messzemenő következményekkel jár.
Az AI Szabályozási Környezete 2025-ben
Az AI megfelelési környezete egyre bonyolultabbá vált. Vizsgáljuk meg a kulcsfontosságú szabályozásokat, amelyek alakítják az AI telepítési döntéseket:
GDPR és Személyes Adatok Védelme
A Általános Adatvédelmi Rendelet továbbra is globális normát állít fel a személyes adatok védelmére. Az AI rendszerek esetében a GDPR követelményei specifikus kihívásokat jelentenek:
- Adatminimalizálás: Az AI rendszerek csak a szükséges adatokat dolgozhatják fel
- Célkorlátozás: Világos határok a felhasználás módjára vonatkozóan
- Felhasználói Jogok: A hozzáférés, helyesbítés és törlés jogainak biztosítása
- Jogi Feldolgozás: Érvényes jogalap a személyes adatok feldolgozásához
- Határokon Átnyúló Átutalások: Korlátozások az EU-n kívüli adatmozgásra
Nem szuverén LLM-ek, mint az OpenAI GPT vagy az Anthropic Claude használatakor a szervezeteknek további védelmi intézkedéseket kell bevezetniük a GDPR megfelelés biztosítása érdekében, mivel az adatok feldolgozás során határokat léphetnek át.
Az EU AI Törvény: Egy Új Paradigma
Az EU AI Törvény, amely már hatályos, átfogó keretet teremt az AI rendszerek kockázati szint szerinti kategorizálására:
A generatív AI-t használó üzleti alkalmazások esetében a kulcsfontosságú következmények a következők:
- Átláthatósági követelmények az AI által generált tartalomra vonatkozóan
- Dokumentáció a modell fejlesztéséről és képzéséről
- Kockázatkezelési keretrendszerek
- Emberi felügyelet mechanizmusok
- Műszaki robusztusság és biztonsági intézkedések
Iparág-specifikus Szabályozások
Ezeken a horizontális kereteken túl sok szektor további követelményekkel néz szembe:
- Pénzügyi szolgáltatások: Szabályozások az algoritmikus döntéshozatalra vonatkozóan
- Egészségügy: Betegadatok védelme és orvosi eszközökre vonatkozó szabályozások
- Közigazgatás: Beszerzési szabályok és átláthatósági követelmények
- Kritikus infrastruktúra: Fokozott biztonsági követelmények
Az Adat Szuverenitás Imperatívja
Sok megfelelési kihívás középpontjában az adat szuverenitás fogalma áll – az irányítás arról, hogy hol és hogyan dolgozzák fel az adatokat. Az európai szervezetek számára, és egyre inkább világszerte, ez stratégiai prioritássá vált.
A Szuverén és Nem Szuverén Dilemma
AI megoldások telepítésekor a szervezetek alapvető választás előtt állnak:
| Nem Szuverén Modellek | Szuverén Modellek |
|---|---|
| OpenAI (GPT), Anthropic (Claude), stb. | Mistral AI, EU-ban hosztolt nyílt forráskódú modellek |
| Gyakran erősebbek | Növekvő képességek |
| Az adatok elhagyhatják a területi joghatóságot | Az adatok a területi határokon belül maradnak |
| Potenciális megfelelési kihívások | Fokozott megfelelési helyzet |
| Harmadik fél függősége | Nagyobb kontroll és függetlenség |
A Megfelelés Megvalósításának Valódi Költsége
A tét magas:
- A GDPR bírságok elérhetik a 20 millió eurót vagy a globális forgalom 4%-át
- Az AI Törvény megsértése hasonló büntetéseket von maga után
- A hírnév károsodása messze meghaladhatja a közvetlen pénzügyi költségeket
- Az ügyfélbizalom elvesztése és versenyhátrány
Az AI SmartTalk Rugalmas Megfelelési Megközelítése
Ezeket a kihívásokat felismerve, az AI SmartTalk megfelelőségi és hosztolási lehetőségei egyedi, rugalmas megközelítést kínálnak, hogy a szervezetek mind az innovációt, mind a megfelelést elérhessék.
Teljes LLM Kiválasztási Rugalmasság
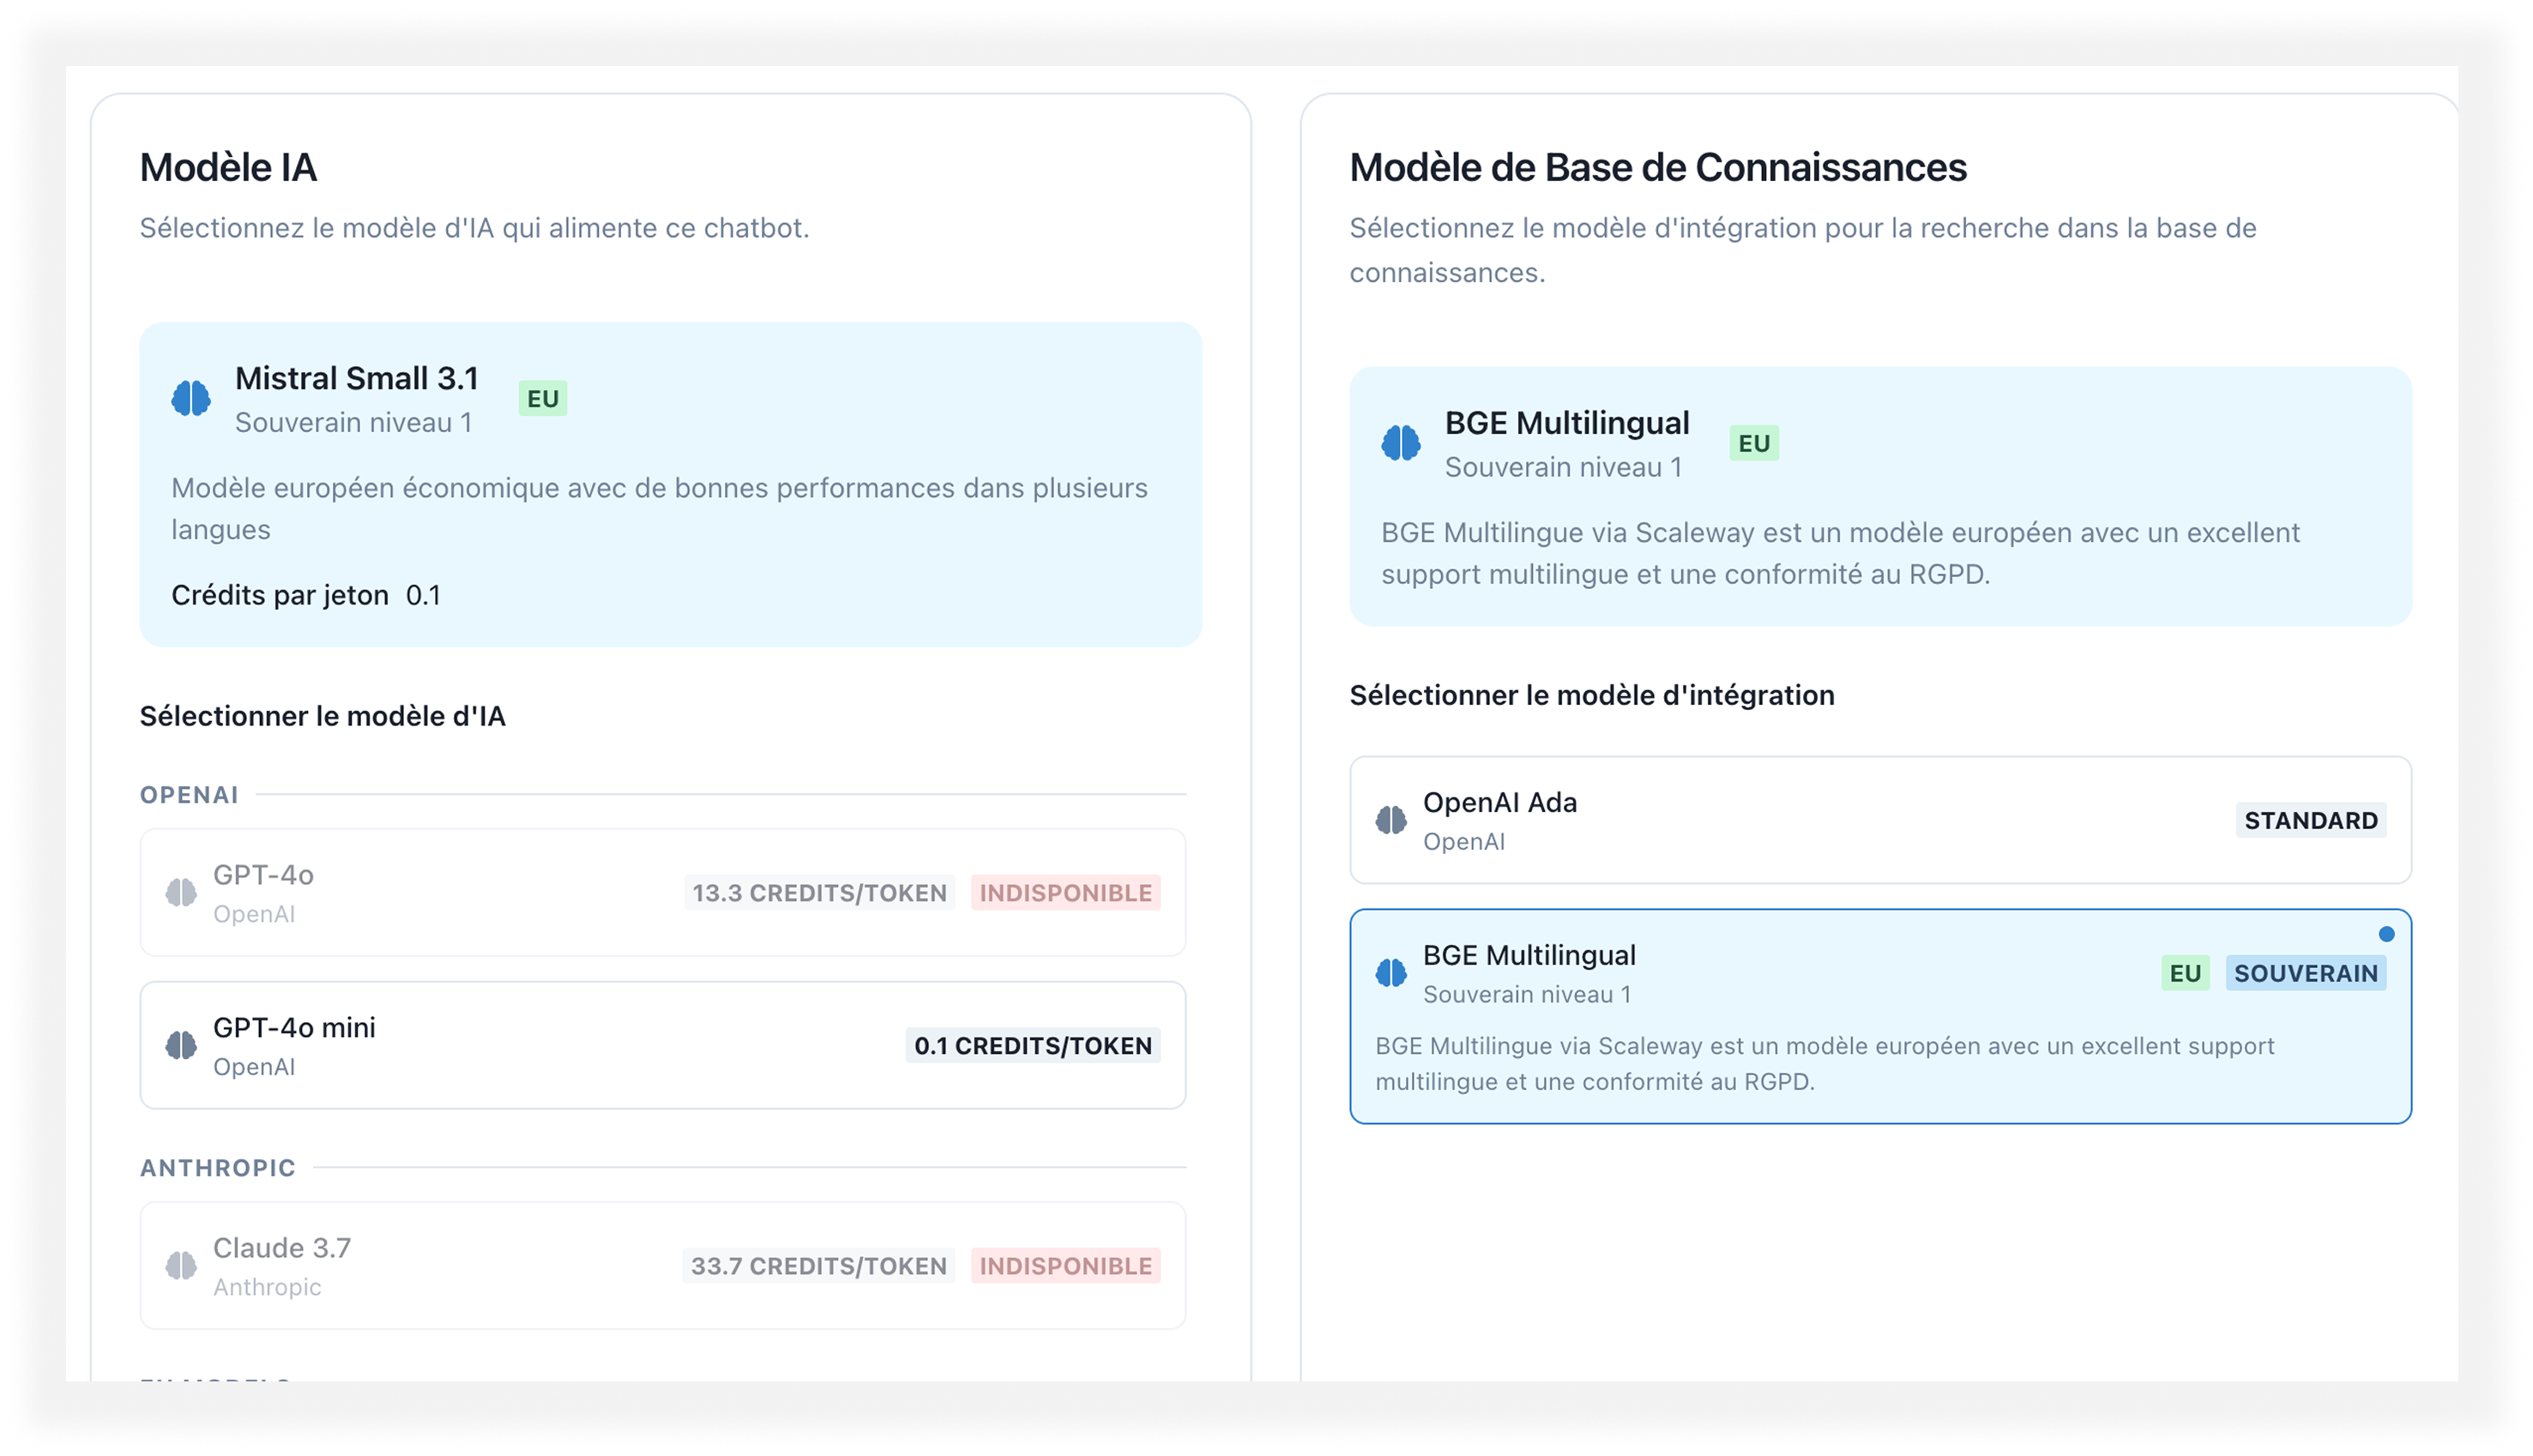
Sok AI platformmal ellentétben, amelyek korlátozzák a választást bizonyos modellekre, az AI SmartTalk páratlan választási lehetőséget biztosít:
- Nem Szuverén Opciók: Teljes támogatás az OpenAI, Claude és más kereskedelmi LLM-ek számára a megfelelő adatkezelési védelmekkel
- Szuverén Alternatívák: Natív integráció a Mistral AI-val (kicsi/nagy) és más, Franciaországban hosztolt nyílt forráskódú modellekkel
- Egyedi Modell Támogatás: Lehetőség saját vagy finomhangolt modellek integrálására
Ez a rugalmasság különösen értékes a specifikus adatrezidencia követelményekkel rendelkező szervezetek számára, vagy azok számára, akik szigorúan szabályozott iparágakban működnek, mint például az egészségügy, pénzügy vagy közigazgatás.
Telepítési Opciók Minden Megfelelési Igényhez
Az AI SmartTalk telepítési rugalmassága lefedi a megfelelési követelmények teljes spektrumát:
Többbérlős Felhő SaaS
Szabványos felhőszolgáltatásunk biztosítja:
- Adatizoláció az ügyfelek között
- Szuverén és nem szuverén LLM-ek választása
- GDPR-kompatibilis adatfeldolgozás
- Gyors telepítés minimális beállítással
Dedikált Felhő Példány
A fokozott izolációt igénylő szervezetek számára:
- Teljes bérlői izoláció
- Egyedi megőrzési politikák
- Dedikált infrastruktúra
- Fokozott biztonsági intézkedések
Helyi Telepítés
Maximális kontroll a szigorú megfelelési igényekhez:
- Teljes adat szuverenitás
- Air-gapped opciók elérhetők
- Integráció belső rendszerekkel
- Egyedi biztonsági politikák
Fehér címkés Megoldás
Partnerek és vállalatok számára, akik saját márkájuk alatt szeretnének megfelelőségi AI-t kínálni:
- Teljes márkázási testreszabás
- Rugalmas telepítési lehetőségek
- Megfelelőségi dokumentáció támogatás
- Integrációs segítség
A Megfelelési Stratégia Kiválasztása
AI megoldások értékelésekor vegye figyelembe ezeket a kulcsfontosságú tényezőket:
- Adatklasszifikáció: Milyen típusú adatokat dolgoz fel az AI rendszer?
- Szabályozási Kitettség: Mely szabályozások vonatkoznak a szervezetre?
- Kockázati Tolerancia: Mennyire hajlandó a szervezet megfelelési kockázatot vállalni?
- Kontroll Követelmények: Mennyire van szüksége közvetlen kontrollra az AI infrastruktúra felett?
- Integrációs Igények: Hogyan fog az AI rendszer kapcsolódni a meglévő rendszerekhez?
Az AI Megfelelés Jövője
Ahogy az AI egyre inkább integrálódik az üzleti műveletekbe, a megfelelési követelmények is egyre kifinomultabbá válnak. Arra számítunk:
- Iparág-specifikus AI szabályozások az egészségügy, pénzügy és más szektorok számára
- Fokozott átláthatósági követelmények az AI által generált tartalomra vonatkozóan
- Szigorúbb határokon átnyúló adatátviteli szabályok
- Kiterjesztett algoritmikus elszámoltathatósági normák
Azok a szervezetek, amelyek a megfelelőséget már a kezdetektől beépítik AI stratégiájukba, jelentős versenyelőnyre tesznek szert.
Következtetés: A Megfelelőség Mint Versenyelőny
Az AI korszakában a szabályozási megfelelőség nem csupán a büntetések elkerüléséről szól—hanem a bizalom kiépítéséről, a fenntarthatóság biztosításáról és olyan rugalmas rendszerek létrehozásáról, amelyek képesek alkalmazkodni a folyamatosan változó követelményekhez.
Az AI SmartTalk rugalmas megközelítése a megfelelőséghez és a hosztoláshoz jövőbiztos utat kínál az AI elfogadásához, lehetővé téve a szervezetek számára, hogy egyensúlyt teremtsenek az innováció és a kormányzás között.
Az LLM kiválasztásában és a telepítési modellekben kínált lehetőségekkel lehetővé tesszük a szervezetek számára, hogy kialakítsák a pontos megfelelőségi pozíciót, amely az egyedi igényeikhez szükséges. Ez a megközelítés a megfelelőséget terhességből stratégiai előnnyé alakítja.
További információért megfelelőségi és hosztolási lehetőségeinkről látogasson el dedikált oldalunkra, vagy lépjen kapcsolatba megfelelőségi szakértőinkkel, hogy megvitassák konkrét követelményeit.